אודות
הכירו את החברה שלנו
מי אנחנו
Sayfer היא חברת ייעוץ סייבר מובילה, המתמחה באבטחה התקפית.
החוקרים שלנו, שחושבים כמו האקרים, ומנתחי האיומים העסקיים שלנו מאתרים את נקודות הסיכון הפגיעות ביותר במוצר שלכם, הפערים שמוצרי אבטחה מקובלים לא מכסים, ועוזרים לכם לסגור אותן לפני שהתוקפים האמיתיים עושים זאת. אנחנו עובדים בגישה יעילה וקשובה לצרכי הלקוח, ומספקים פתרונות מהירים ובעלי ערך שמונעים פרצות אבטחה משמעותיות.
מאות
חברות סטארטאפ מאז 2019
2-4
שבועות מתחילת העבודה לדוח מוכן לאודיט
CVE
מחקר חולשות מקורי, כולל CVE-2020-10831
54
שנות ניסיון מחקרי מצטבר
השירותים שלנו
למה Sayfer
01
ידע
הבנה עמוקה של הסיכונים שעסקים מתמודדים איתם מול גורמים עוינים שמנסים לנצל פגיעויות לרעתם.
02
אנשי מקצוע
תהליך גיוס קפדני ומחקר מתמשך שומרים על חוקרי האבטחה שלנו מוכנים לפגיעויות ולסיכונים החדשים ביותר.
03
תקנים
אנחנו עובדים לפי התקנים העדכניים ביותר בתעשייה, כך שכל תוצר עומד ברמת איכות אחידה וגבוהה.
איך אנחנו עובדים
- שלב 1היכרות. נפגשים עם הצוות, מכירים את המוצר שלכם, ומזהים יחד סיכונים קריטיים, לוחות זמנים ויעדים.
- שלב 2הצעת מחיר. הצעה מפורטת עם היקף העבודה, אבני דרך ותוצרים.
- שלב 3בדיקות. בדיקות חדירה ידניות על ידי חוקרים בכירים. ממצאים קריטיים מדווחים ברגע שהם מתגלים, לא בסוף.
- שלב 4תוצאות. דוח שמפתחים יכולים לפעול לפיו: צעדי שחזור, דירוג סיכון ותיקון קונקרטי לכל ממצא.
- שלב 5בדיקות חוזרות ללא הגבלה. אחרי שהתיקונים בוצעו, אנחנו בודקים שוב עד שכל ממצא נסגר.
- שלב 6הסמכה. תעודת Sayfer שאפשר להציג ללקוחות, משקיעים ורואי חשבון.
התקנים שאנחנו ממפים אליהם
כל דוח ממפה את הממצאים לבקרות שרואי החשבון והמבקרים שלכם מבקשים.
סומכים עלינו




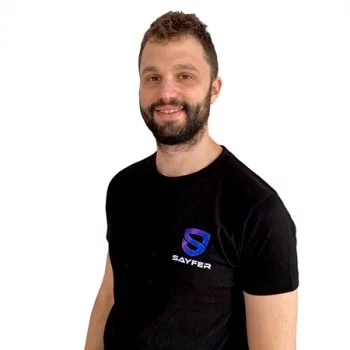
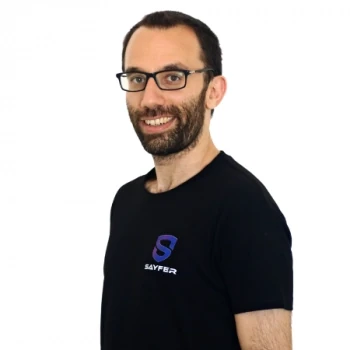
המייסדים שלנו